
プロジェクト アプリのアクセス許可
権限は、プロジェクトアプリにおいて各ユーザーに持たせるアクセス権またはアクセス許可のレベルを定義します。ロールは、個々のプロジェクトおよびフレームワーク内で各ユーザーに持たせるアクセス権またはアクセス許可のレベルを指定します。
権限とロール
権限は、このアプリ全体におけるユーザーのグローバルなアクセス権を定義します。
Professional サブスクリプションを持つシステム管理者には、プロジェクト管理者権限が自動的に付与されます。システム管理者でない場合に、プロジェクト管理者の権限が付与されるには、Professional サブスクリプションを持っている必要があります。
ロールは、個々のプロジェクトまたはフレームワーク内で適用されます。1 人のユーザーに対しても、プロジェクトまたはフレームワークごとに別々のロールを付与できます。また、ロールがこのアプリ全体に影響することはありません。
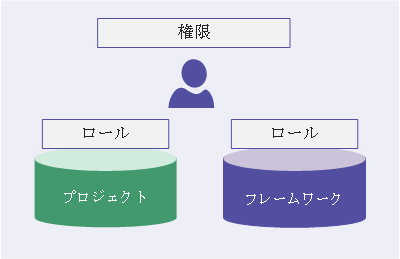
例
あなたはプロジェクト管理者です。所属組織に 2 つのプロジェクトを作成する必要があります。同僚のサムも、プロジェクトを使用していますが、個々のプロジェクトにアクセスすることだけが必要です。
あなたが作成したプロジェクトへのアクセス許可をに付与するには、各プロジェクト内の特定のロールをサムに割り当てます。
- プロジェクト 1Professional ユーザー
- プロジェクト 2Oversight レビュー担当者
プロジェクト 1 では、サムにはプロジェクトへの読み取りおよび書き込みのフル アクセスがあります。ただし、彼のプロジェクト 2 へのアクセス権は読み取り専用に限定されています。サムは、いずれのグローバル設定にもアクセスできません。
他のアプリにおけるアクセス許可
プロジェクト アプリは、他のさまざまな プロジェクト アプリと関連しています。プロジェクト アプリでユーザー アクセスをプロビジョニングしたら、ユーザーは、次のアプリで同じ権限とロールが付与されます。
- フレームワーク
- コンプライアンス マップ
- 保証計画
- スケジューラー
- オフライン プロジェクト
- Diligent HighBond for iOS または Android
- ミッション コントロール
- 問題の追跡ツール
- タスクの追跡ツール
- タイムシート
使用可能な権限の種類
プロジェクト管理者は、ユーザーがプロジェクトおよびフレームワークで作業できるように、ユーザーが必要とする特定の権限をユーザーに割り当てる必要があります。
| 権限 | 説明 | 備考 |
|---|---|---|
| プロジェクト管理者 | プロジェクトへの完全なアクセス権があり、Diligent One インスタンスの全プロジェクトにおける Professional 部門長ロールが自動的に割り当てられます。 | プロジェクト管理者は次のことができます。
Professional サブスクリプションを持つシステム管理者は、プロジェクト管理者として自動的に割り当てられます。 |
| プロジェクトの種類管理者 | 特定のプロジェクトの種類の種類に対するプロジェクトの種類の作成および編集アクセス権。割り当てられた種類のプロジェクトに対して、自動的に Professional 部門長ロールが割り当てられます。 | プロジェクトの種類管理者は次のことができます。
|
| プロジェクト作成者 | すべてのプロジェクトへのロールフォワード アクセス権があり、作成するいずれかのプロジェクトで Professional 部門長ロールが自動的に割り当てられます。 | プロジェクト作成者は次のことができます。
Professional サブスクリプションを持つシステム管理者には、プロジェクト作成者権限が自動的に割り当てられます。 |
| アーカイブ済みを表示プロジェクト | Diligent One インスタンス内のアーカイブ済みプロジェクトへの表示アクセス許可 | アーカイブ済みプロジェクトを表示するには、次のロールのいずれかと、[アーカイブ済みプロジェクトの表示]権限の組み合わせが割り当てられる必要があります。
Professional サブスクリプションを持つシステム管理者には、アーカイブ済みプロジェクトの表示権限が自動的に割り当てられます。 メモ ユーザーは、プロジェクトをアーカイブする前に、アーカイブ済みプロジェクトの表示権限が割り当てられている必要があります。プロジェクトがすでにアーカイブされている場合は、そのプロジェクトをアーカイブ解除し、ユーザーにアーカイブ済みプロジェクトの表示権限を割り当て、プロジェクトを再アーカイブする必要があります。 |
| タイムシート管理者 | Diligent One インスタンスに入力されたすべての時間入力の完全な読み取りおよび書き込みアクセス権、およびタイムシートの設定を修正する機能 | タイムシートの読み取りおよび書き込みアクセスをするには、次のロールのうちの 1 つと、タイムシート管理者権限の組み合わせが割り当たってる必要があります。
Professional サブスクリプションを持つシステム管理者とプロジェクト管理者は、タイムシート管理者として自動的に割り当てられます。 |
| 保証計画管理者 | 保証計画への読み取りおよび書き込みのフルアクセス | プロジェクト管理者には、保証計画管理者権限が自動的に割り当てられます。 プロジェクト作成者でもある保証計画管理者は、保証計画のプロジェクトを作成し、リンクさせ、ロールフォワードすることができます。 プロジェクト作成者ではない保証計画管理者ができるのは、保証計画のプロジェクトをリンクさせることのみです。 |
| コンプライアンス マップ権限 | コンプライアンス マップへの特定のアクセス レベル | 利用できるアクセス レベルは 3 つあります。
|
使用可能なロール
Professional 部門長ロールを割り当てられたユーザーは、個々のユーザーとユーザー グループにプロジェクトとフレームワークへのアクセス権を付与できます。ユーザーが異なる個人のアクセス許可とユーザーグループのアクセス許可が付与されている場合には、ユーザーは、それぞれ別々のロールがアクセスを提供するすべてにアクセスできます。
メモ
- インターフェイス用語はカスタマイズ可能であり、フィールドとタブも設定可能です。ご利用の Diligent One 組織では、一部の用語、フィールド、タブが異なる場合があります。
- 必須フィールドが空白のままの場合、次の警告メッセージが表示されます:このフィールドは必須です。一部のカスタムフィールドにはデフォルト値が設定されている場合があります。
| ロール | 説明 |
|---|---|
| Professional 部門長 | プロジェクトまたはフレームワークの完全な読み取りおよび書き込みアクセスと、プロジェクトまたはフレームワーク設定の変更権限 |
| Professional ユーザー | プロジェクトまたはフレームワークの完全な読み取りおよび書き込みアクセス |
| Oversight 管理職 | プロジェクトまたはフレームワークの完全な読み取り専用アクセス、ToDo の完全な書き込みアクセス、ならびに問題、要求、およびアクションに対応して承認を行うための制限付きアクセス |
| Oversight レビュー担当者 | プロジェクトまたはフレームワークの制限付き読み取り専用アクセス |
| Contributor 部門長 | すべての説明文、統制、要求、および問題へのアクセス権 |
| Contributor テスト担当者 | 割り当てられた個の目標、割り当てられた個の目標に関連する説明文、および割り当てられた統制、ウォークスルー、テスト、要求、問題へのアクセス権。要求や問題を作成できます。 |
| Contributor ユーザー | 割り当てられた個の目標、割り当てられた個の目標に関連する説明文、および割り当てられた統制、要求、問題へのアクセス権。 |
| アクセス権なし | これらのユーザーは Diligent One インスタンスに追加可能ですが、プロジェクトとのやり取りは要求、アクション、およびアンケートに回答することでのみ可能です。 |
サブスクリプション、権限、ロール
個々のユーザーライセンスにはサブスクリプションが設定されます。サブスクリプションでは、レポート アプリ内で権限と使用可能な権限とロールが定義されています。詳細については、ライセンスとサブスクリプションのアクセス許可の管理を参照してください。
サブスクリプションごとの権限とロール
 利用可能
** 読み取り/書き込みおよび利用できる読み取りアクセス
*利用できる読み取りアクセス
 利用できません
| 権限/ロール | Professional | Oversight | Contributor |
|---|---|---|---|
| プロジェクト管理者 | | | |
| プロジェクトの種類管理者 | | | |
| プロジェクト作成者 | | | |
| アーカイブ済みを表示プロジェクト | | | |
| タイムシート管理者 | | | |
| 保証計画管理者 | | | |
| コンプライアンス マップの権限 | ** | * | |
| Professional 部門長 | | | |
| Professional ユーザー | | | |
| Oversight 管理職 | | | |
| Oversight レビュー担当者 | | | |
| Contributor 部門長 | | | |
| Contributor テスト担当者 | | | |
| Contributor ユーザー | | | |
権限ごとに利用可能なアクセス権
プロジェクト管理者は、プロジェクト アプリへの読み取りと込みのフル アクセス権を持っています。
その他の権限(プロジェクト作成者、アーカイブ済みプロジェクトの表示、保証計画管理者、タイムシート管理者、およびコンプライアンス マップ権限)が割り当てられているユーザーには、プロジェクト アプリでより個別なアクセス領域があります。
 読み取りおよび書き込みのフルアクセス
* 保証計画管理権限も割り当てられている場合の、読み取りおよび書き込みのフルアクセス
** 割り当てられたプロジェクトの種類の種類の読み取りおよび書き込みフル アクセス。
 読み取り専用アクセス
 ロールに基づく特定のプロジェクトに対するアクセス権
 アクセス権なし
| アクセス権 | プロジェクトの種類管理者 | プロジェクト作成者 | アーカイブ済みを表示プロジェクト | 保証計画管理者 | タイムシート管理者 | コンプライアンス マップの権限 |
|---|---|---|---|---|---|---|
| | | | | | |
| プロジェクトの種類の管理 | ** | | | | | |
| エンティティの管理 | | | | | | |
| 設定の管理 | | | | | | |
| プロジェクト を作成 | | | | | | |
| 一時的に削除されたプロジェクト | | | | | | |
| 削除済みプロジェクトの復元 | | | | | | |
| プロジェクトの完全な削除 | | | | | | |
| フレームワーク を作成 | | | | | | |
| * | | | | | |
| スケジューラの設定 | | | | | | |
| スケジューラー | | | | | | |
|
|
| | | | |
| タイムシート | | | | | | |
| コンプライアンス マップ | | | | | | コンプライアンス マップ権限の種類
|
ロールごとに使用可能なアクセス
ロールはプロジェクトとフレームワーク内で割り当てられます。1 人のユーザーに対しても、プロジェクトまたはフレームワークごとに別々のロールを付与できます。
メモ
- インターフェイス用語はカスタマイズ可能であり、フィールドとタブも設定可能です。ご利用の Diligent One 組織では、一部の用語、フィールド、タブが異なる場合があります。
- 必須フィールドが空白のままの場合、次の警告メッセージが表示されます:このフィールドは必須です。一部のカスタムフィールドにはデフォルト値が設定されている場合があります。
Professional 個のロール
読み取りおよび書き込みのフルアクセス
* 自身で作成した項目への読み取りおよび書き込みのフルアクセス
アクセス権なし
| アクセス権 | Professional 部門長 | Professional ユーザー |
|---|---|---|
| プロジェクトまたはフレームワークの設定の管理 | | |
| プロジェクトまたはフレームワーク ユーザー ロールの管理 | | |
| プロジェクトのアーカイブ、アーカイブ解除、およびロールフォワード | | |
| 一時的に削除されたプロジェクト | | |
| フレームワーク を作成 |
|
|
| プロジェクトとフレームワークの同期化 | | |
| フレームワーク を削除 | | |
| スケジューラー | | |
| タイムシート | | |
| タスクの追跡ツール | | |
| 問題の追跡ツール | | |
| | |
| 計画 | | |
| 統制 | | |
| ウォークスルー | | |
| テスト ラウンド | | |
| リクエスト | | |
| 公開済み 問題 | | |
| 未公開問題 | | |
| アクション | | |
| ToDo | | |
| 承認 | 詳細については、作業のレビューと承認を参照してください。 | |
| オフライン プロジェクト | | |
| Diligent HighBond for iOS または Android | | |
Oversight 個のロール
読み取りおよび書き込みのフルアクセス
* 自身で作成した項目への読み取りおよび書き込みのフルアクセス
すべての項目の読み取り専用アクセス
 すべての項目での応答専用アクセス(コメント、ファイルの添付、および選定フィールドの更新)
アクセス権なし
| アクセス権 | Oversight 管理職 | Oversight レビュー担当者 |
|---|---|---|
| プロジェクトまたはフレームワークの設定の管理 | | |
| プロジェクトまたはフレームワーク ユーザー ロールの管理 | | |
| プロジェクトのアーカイブ、アーカイブ解除、およびロールフォワード | | |
| 一時的に削除されたプロジェクト | | |
| フレームワーク を作成 |
|
|
| プロジェクトとフレームワークの同期化 | | |
| フレームワーク を削除 | | |
| スケジューラー | | |
| タイムシート | | |
| タスクの追跡ツール | | |
| 問題の追跡ツール | |
|
| | |
| 計画 |
|
|
| 統制 | | |
| ウォークスルー | | |
| テスト ラウンド | | |
| リクエスト |
| |
| 公開済み 問題 |
|
|
| 未公開問題 | | |
| アクション |
|
|
| ToDo | | |
| 承認 | 詳細については、作業のレビューと承認を参照してください。 | |
| オフライン プロジェクト | | |
| Diligent HighBond for iOS または Android | | |
Contributor 個のロール
メモ
Contributor ロールを割り当てられたユーザー(Contributor 部門長、Contributor テスト担当者、Contributor ユーザー)は、プロジェクトまたはフレームワークの項目で所有者としても割り当てられる必要があります。Contributor ロールのアクセス権を説明する詳細なアクセス権マトリクスについては、「プロジェクトにおける Contributor ロール」を参照してください。
Contributor によるプロジェクトおよびフレームワークへのアクセスは制限されています。Contributor は次のことができません:
- プロジェクトとフレームワークの管理
- プロジェクトのアーカイブ、アーカイブ解除、およびロールフォワード
- プロジェクトおよびフレームワークの削除
次のものへのアクセスもできません:
権限の割り当て
デフォルトでは、新しいユーザーにはどのプロジェクトまたはフレームワークへのアクセス権も割り当てられません。プロジェクト管理者は、ユーザーがプロジェクトおよびフレームワークで作業できるように、ユーザーが必要とする特定の権限をユーザーに割り当てる必要があります。
詳細については、「プロジェクトおよびフレームワークでのユーザー権限の割り当て」を参照してください。
ロールを割り当てる
Professional 部門長ロールを割り当てられたユーザーは、個々のユーザーとユーザー グループにプロジェクトとフレームワークへのアクセス権を付与できます。
詳細については、「プロジェクトおよびフレームワークでのユーザー ロールの割り当て」を参照してください。
